





פרטיות נתונים ב-OpenRouter וספקי הסקה: מה ZDR לא מבטיח
OpenRouter הוציאה שלושה ספקים מהפלטפורמה והסירה 125 נקודות קצה מ-ZDR, אחרי שנמצא שספקי הסקה לא עמדו במדיניות הנתונים שלהם. מה זה אומר על ניתוב דרך Gateway, ואיך בונים בקרות שכבתיות.
לקריאה

OpenRouter הוציאה שלושה ספקים מהפלטפורמה והסירה 125 נקודות קצה מ-ZDR, אחרי שנמצא שספקי הסקה לא עמדו במדיניות הנתונים שלהם. מה זה אומר על ניתוב דרך Gateway, ואיך בונים בקרות שכבתיות.
כש-AGENTS.md, CLAUDE.md ו-Skill סותרים זה את זה, אין מנצח קבוע. מה שקובע הוא ה-loader. מדריך מעשי לצוותי Next.js על מבנה קבצים, מניעת סתירות ובדיקה אמפירית.
חולשת double free בספריית GPGME (CVE-2026-129975) מופעלת על ידי מפתח OpenPGP עם user ID ארוך, ו-RCE לא נשלל. מה מאומת, מי חשוף, איך בודקים גרסה ומעדכנים ל-2.3.1.
OpenRouter הוציאה שלושה ספקים מהפלטפורמה והסירה 125 נקודות קצה מ-ZDR, אחרי שנמצא שספקי הסקה לא עמדו במדיניות הנתונים שלהם. מה זה אומר על ניתוב דרך Gateway, ואיך בונים בקרות שכבתיות.
כש-AGENTS.md, CLAUDE.md ו-Skill סותרים זה את זה, אין מנצח קבוע. מה שקובע הוא ה-loader. מדריך מעשי לצוותי Next.js על מבנה קבצים, מניעת סתירות ובדיקה אמפירית.
חולשת double free בספריית GPGME (CVE-2026-129975) מופעלת על ידי מפתח OpenPGP עם user ID ארוך, ו-RCE לא נשלל. מה מאומת, מי חשוף, איך בודקים גרסה ומעדכנים ל-2.3.1.
למה Promise.all על מערך גדול יוצר סערת 429, ממצה את ה-connection pool ומשאיר כתיבות יתומות, ואיך מגבילים מקביליות ב-TypeScript עם worker pool, p-limit ו-p-map.
חולשת OpenSSL CVE-2026-121481 ב-EVP_EncodeBlock קיבלה CVSS 9.8, אבל החשיפה בפועל מצומצמת. מה מאומת, מי באמת בסיכון, איך בודקים גרסה ואיך מעדכנים או מצמצמים סיכון.
מה חדש ב-PostgreSQL 19: פקודת REPACK המובנית לניקוי table bloat, השינויים השוברים, חוסמי pg_upgrade ומה צוותי Next.js, Payload CMS ו-n8n צריכים לבדוק לפני שדרוג.
חולשת Ruby2Shell מאפשרת, לפי החוקרים, הרצת קוד מרחוק לפני אימות ב-Rails בהגדרות ברירת מחדל. מי חשוף, איך בודקים את גרסת Ruby בשרתים וב-Docker, ולאילו גרסאות מעדכנים.
חמש חולשות RCE ללא אימות ב-nginx (nginx2root), שנמצאו במקביל על ידי כמה צוותי מחקר. אילו גרסאות חשופות, מה מצב Docker, הפצות לינוקס ו-reverse proxy, ומה עושים עכשיו.
סוכני קוד AI מייצרים יותר PR, אבל זמן הסקירה זינק. מדריך מעשי לצוותים קטנים ולסוכנויות: PR קטנים, שערים דטרמיניסטיים, סקירה בעזרת AI וצ'קליסט ל-Next.js ול-TypeScript.
CVE-2026-114938 היא חולשת כתיבה מחוץ לגבולות בפענוח Base64 של OpenJDK על מעבדי AVX-512. מה מאומת, מי חשוף, וצ'קליסט מעשי לבדיקת גרסה, עדכון והקלה זמנית.
מפה פשוטה של פרוטוקולים לסוכני AI: MCP, A2A, AG-UI, UCP, AP2, x402 ו-WebMCP. מה כל אחד פותר, מה רלוונטי עכשיו לבוטים בוואטסאפ, ל-n8n ולאתרי Next.js, ומה אפשר לדחות.
אבטחת סקריפטים של צד שלישי אחרי הפריצה ל-Optimizely: מה ידוע על הקוד הזדוני שהגיע ל-178 ארגונים, וצ'קליסט הקשחה מעשי עם מלאי, CSP, SRI וניטור שינויים.
חוקר חשף Universal XSS בבורר האלמנטים של uBlock Origin: אתר זדוני יכול היה להזריק JavaScript לכל אתר בקליק אחד. מה מאומת, מי חשוף, וצ'קליסט עדכון והקשחה לארגונים.
קישורי Bitly ישנים בציוצים של בורגר קינג ומקדונלד'ס הופנו ליעדים זרים בלי פריצה לחשבון. מה מאומת, איך זה עובד וצ'קליסט לבדיקת קישורים במיילים, QR, וואטסאפ ו-PDF.
מדריך מעשי ל-json_set ול-client_body_early_read ב-nginx 1.31.5: איך לדחות payload פגום של webhook לפני שהוא מגיע ל-n8n או ל-Node, מה המגבלות ואיך פורסים בבטחה.
מחקר שסרק 159 אלף פרויקטים מצא אפליקציות Lovable שחושפות דרכונים, תשלומים ו-200 אלף הודעות. מה שורש הבעיה ב-Supabase RLS ואיך בודקים אפליקציה לפני השקה.
git history drop ב-Git 2.56 מסירה קומיט מאמצע ההיסטוריה ומחילה מחדש את הקומיטים שאחריו, בלי rebase אינטראקטיבי. מדריך מעשי, מגבלות, שחזור ועבודה בטוחה בצוות.
remove.bg נסגר ב-1 בדצמבר 2026. השוואה בין הסרת רקע בדפדפן עם WebGPU, מודלים בקוד פתוח כמו rembg ו-BiRefNet ושירותי API, כולל חישוב עלויות בשקלים וצ'קליסט מעבר ל-n8n.
חולשת type confusion בת 22 שנה ב-PostgreSQL מאפשרת למשתמש עם הרשאות נמוכות להריץ קוד על השרת. מי חשוף, איך בודקים גרסה, מעדכנים ל-17.12 ומקשיחים הרשאות עד שהתיקון מותקן.
מה ידוע על התקלה ב-Microsoft 365 שהשביתה את Outlook ו-Teams בנובמבר 2026, מה עדיין לא מאומת, וצ'קליסט המשכיות עסקית: ערוצי גיבוי, MX, ניטור ואוטומציות.
מדריך מעשי לצוותים קטנים וסוכנויות: הצמדת actions ל-commit SHA, הרשאות GITHUB_TOKEN מינימליות, מלכודות pull_request_target, עדכונים עם Dependabot או Renovate ו-workflow מוקשח ל-Next.js.
CVE-2026-119618 היא חולשת RCE ב-mod_http2 של Apache בגרסאות 2.4.55 עד 2.4.70. מה מאומת, מי חשוף (כולל Docker ואחסון משותף), איך בודקים ואיך מעדכנים או מקשיחים.
דיווח חדש טוען שאפל מכינה אפליקציית Mac שתפשט הרצת מודלי שפה מקומיים. מה מאומת, איך זה מול Ollama ו-LM Studio, ומתי מודל מקומי משתלם לצוותים בישראל.
סוכני קוד AI כמו Cursor ו-Claude Code מייצרים לעיתים קוד JavaScript מיושן. מדריך מעשי להתקנת Modern Web Guidance של Chrome ולהגדרת AGENTS.md וכללים בפרויקט Next.js.
אירוע אבטחה אצל Fireworks AI, ספק ההסקה של Notion, חשף תמלילי צ'אט של Notion AI. מה מאומת, למה תת-ספקי AI הם סיכון שרשרת אספקה, וצ'קליסט מעשי לעסקים בישראל.
ניסיון חוזר אחד יכול לגרום לחיוב כפול, לליד כפול או להודעת וואטסאפ שנשלחת פעמיים. מדריך מעשי למפתחות אידמפוטנטיות, ל-unique constraint ב-Postgres ולמניעת כפילויות ב-webhook.
דיווחים טוענים ש-ChatGPT Desktop מעביר את ה-ssh-agent המקומי למכונה שבה רץ סוכן Codex. מה מאומת, מה לא, למה זה מסוכן, וצ'קליסט מעשי להגנה על מפתחות ה-SSH.
לפי דיווחים שטרם אושרו, Outlook ו-Hotmail דוחים חלק מהמיילים מדומיינים בלי DMARC. מדריך מעשי לבדיקת SPF ו-DKIM, להגדרת DMARC ולתיקון שליחה מטפסים, n8n ו-CRM.
האפליקציה ריקה ממשתמשים, אבל חשבון AWS ממשיך לטפס. צ'קליסט מעשי לאיתור NAT Gateway, כתובות IPv4, דיסקי EBS, לוגים ומסדי נתונים נשכחים, ולתיקון שלהם עם Cost Explorer ו-Budgets.
מחקר של Apiiro מצא 1,122 קבצי settings.local.json ציבוריים ב-GitHub עם סיסמאות ומפתחות שנשמרו דרך אישורי Don't Ask Again ב-Claude Code. מה קרה, איך בודקים ואיך מתקנים.
איך מתכננים זיכרון לסוכני AI לפי המודל של Anthropic: תמלילים, פתקי זיכרון, הקשר מוזרק, שליפה ושכחה, ואיך מיישמים את זה בצ'אטבוט וואטסאפ עם n8n ו-Supabase.
Prisma ORM 7 החליף את מנוע ה-Rust במהדר שאילתות ב-TypeScript/WASM. מה הבנצ'מרקים מראים על קריאות, כתיבות וגודל התקנה, מה עדיין לא ידוע על Cold Start, ומתי לשדרג או לבחור ב-Drizzle.
Rails 8.0.5.2 ו-8.1.4.1 מתקנות 21 חולשות, כולל באג קריטי ב-Active Storage ו-ImageMagick. מי חשוף, איך בודקים גרסה ומעבד תמונות, מה עלול להישבר ומה עושים אם אי אפשר לשדרג מיד.
דיווחים ב-GitHub מתארים מקרים שבהם Claude Code הכניס את אימייל המשתמש לכותרת User-Agent. מה מאומת, מה שנוי במחלוקת, מה התיקון של Anthropic מכסה וצ'קליסט הגנה מעשי.
OpenSSH 10.6p2 שוחררה בדחיפות בגלל עקיפת אימות סיסמה במערכות musl ללא PAM, ובראשן Alpine. מי חשוף, איך בודקים את sshd, איך מיישמים את העקיפה ומעדכנים, ואיך מחפשים סימני פריצה.
קמפיין Mandatory user verification ב-DEV ניצל תיוגים והתראות כדי לגנוב חשבונות. כך מזהים בוט תמיכה מזויף, מגינים על GitHub ו-npm עם passkeys ומגיבים אם לחצתם.
מה מאומת לגבי אימון Gemini על שיחות של מנויים משלמים, איך מכבים אימון ב-Gemini, ב-ChatGPT וב-Claude, ולמה נתוני לקוחות, קוד וסודות לא שייכים לחשבון AI אישי.
דיווח ב-GitHub טוען ש-Postman התקין פלאגינים ל-Codex ול-Claude Code ללא בקשה ואישר לעצמו hook. מה מאומת, מה לא, אילו קבצים לבדוק ואיך נועלים את סביבת הסוכנים.
Error Workflow ב-n8n מתריע רק כשהרצה נכשלת. workflow שכובה או שה-trigger שלו מת לא מתריע בכלל. מדריך מעשי ל-Heartbeat, ל-Dead Man's Switch ולבדיקות Staleness בפרודקשן.
מדריך מעשי לגיבוי אתר: אסטרטגיית 3-2-1, גיבוי Postgres עם pg_dump, מדיה של Payload CMS, הצפנה, אוטומציה עם cron או n8n, בדיקות שחזור וארכיון תוכן חיצוני.
Trigger.dev חשפה שתוקף ניגש למשתני הסביבה של חלק מהארגונים. ניתוח של מה שידוע, מה שעדיין לא ידוע, וצ'קליסט מעשי לרוטציית סודות ולצמצום נזק כשספק SaaS נפרץ.
איך הוראות נסתרות ב-README, בדיווח שגיאה או ב-Issue גורמות ל-Cursor ול-Claude Code להריץ קוד של תוקף, ומה צוותי פיתוח צריכים להקשיח כבר עכשיו.
פירוק של CVE-2026-98432, חולשת use-after-free במחסנית TCP של לינוקס: מי חשוף, למה עדכון אימג' של Docker לא עוזר, איך מעדכנים ומה עושים כשעדיין אין תיקון.
קישור שיתוף אחד ב-ChatGPT, מאזין postMessage בספריית MathLive ו-iframe שירש את chatgpt.com הובילו להשתלטות על חשבונות. ניתוח השרשרת וצ'קליסט לבדיקת האפליקציה שלכם.
הקומפיילר של TypeScript 7 עבר ל-Go ומבטיח בדיקת טיפוסים מהירה פי כמה. מה הבנצ'מרקים באמת אומרים, מה נשבר בלי ה-API, ואיך בודקים מעבר בטוח ב-Next.js, ב-Payload CMS וב-CI.
ל-fetch המובנה ב-Node.js אין timeout כולל, וגוף תגובה שלא נקרא עלול להחזיק חיבור פתוח. מדריך מעשי ל-wrapper מוקשח ב-TypeScript עם AbortSignal.timeout ו-undici Agent.
גרסה 2.1.313 של תוסף Claude Code הופצה ל-Cursor עם 66 שורות קוד זדוני ששתלו מפתח SSH, מנהרה הפוכה ומנגנוני התמדה. מה קרה, איך בודקים מחשבים ושרתים ומה חייבים להחליף.
Mistral שחררה את המשקלים של Mistral Large 4. ניתוח מעשי של הרישיון, דרישות החומרה לאירוח עצמי, העלות מול API, פרטיות, תמיכה בעברית, ומתי מודל open weights באמת משתלם.
Zod, Valibot או ArkType? מדריך מעשי לבחירת ספריית ולידציה ל-TypeScript בפרויקטי Next.js ו-API, עם השוואת גודל באנדל, ביצועים, חוויית פיתוח, אקוסיסטם ו-Standard Schema.
CVE-2026-97229 ב-GitLab קיבלה CVSS 10.0, וכבר נרשמו ניסיונות ניצול. מי חשוף, למה אימג' מותאם עלול להישאר פגיע גם אחרי שדרוג, ואיך לעדכן, לחקור ולהקשיח.
שמונה מפתחות CA ביניים של eMudhra נפרצו בגלל יצירת מפתחות חלשה. מה זה אומר, למה git ו-curl ב-macOS עדיין סמכו על האישורים, וצ'קליסט מעשי למפתחים ולמנהלי מערכות.
Tailscale אישרה שחולשות Tailworm ב-Tailscale SSH אמיתיות וחמורות. מה ידוע, מי באמת בסיכון, ואיך לבצע ביקורת ACL, מכשירים, מפתחות, הקלטת סשנים ותוכנית תגובה.
מדריך מעשי ל-LLM Gateway בקוד פתוח: מה שער כזה עושה, השוואה בין LiteLLM, Portkey, Helicone ו-Bifrost, הגדרות ניתוב ו-fallback, תקציבים, caching וצ'קליסט לאירוח עצמי.
כל סכמת כלי בשרת MCP נשלחת למודל בכל תור, גם כשאיש לא משתמש בה. מדריך מעשי למדידה, לביקורת, לאיחוד ולקיצור כלים, שמוזיל את סוכני ה-AI ומשפר את דיוק בחירת הכלים.
הנדסת קונטקסט קובעת מה מודל השפה רואה בכל קריאה. מדריך מעמיק: ההבדל מהנדסת פרומפטים, תופעת Context Rot, וטכניקות שליפה, דחיסה, בחירת כלים, caching ובידוד.
OpenAI ו-Anthropic הורידו מחירים עד 80% בתוך חודשים ספורים. מה באמת הוזל ולמה, ומסגרת מעשית לבחירת מודל, caching, ניתוב וניטור עלויות לעסקים בישראל.
פלייבוק מעשי לצוותי פיתוח קטנים וסוכנויות: הצמדת גרסאות ב-npm, PyPI ו-Composer, סריקת חולשות אוטומטית, הגדרת cooldown ושגרת תגובה של 24 שעות כשחולשה קריטית מתפרסמת.
מדריך מעשי לבניית RAG שמראה את הראיות שלו: למה צ'אטבוטים עונים בביטחון גם כשהם טועים, ואיך מוסיפים ציטוטים, אימות ברמת הטענה ומסלול הימנעות, כולל דוגמאות קוד ב-Python.
למה JSON.parse משנה מזהים גדולים, מספרים עשרוניים וערכי קצה בלי שגיאה, ואיך מטפלים בזה ב-TypeScript עם מחרוזות, BigInt, context.source ו-lossless-json באינטגרציות ו-API.
CVE-2026-111497 התחילה כ-Node2Shell והפכה ל-http2shell: חולשה בפענוח Brotli שפוגעת ב-Node.js, Bun, Python ו-Envoy. מה פגיע, איך בודקים ומה צריך לעדכן כבר עכשיו.
ניסיונות חוזרים אמורים לשפר אמינות, אבל מדיניות retry נאיבית הופכת תקלת רשת קצרה ל-DDoS עצמי. מדריך מעשי עם קוד TypeScript ל-backoff עם jitter, retry budget ו-circuit breaker.
PHP2Shell הוא כינוי לשתי חולשות קריטיות במנוע PHP עצמו, ולכן עדכון וורדפרס לא סוגר אותן. אילו גרסאות תוקנו, איך בודקים את גרסת ה-PHP שמגישה את האתר ומה כדאי לעשות עכשיו.
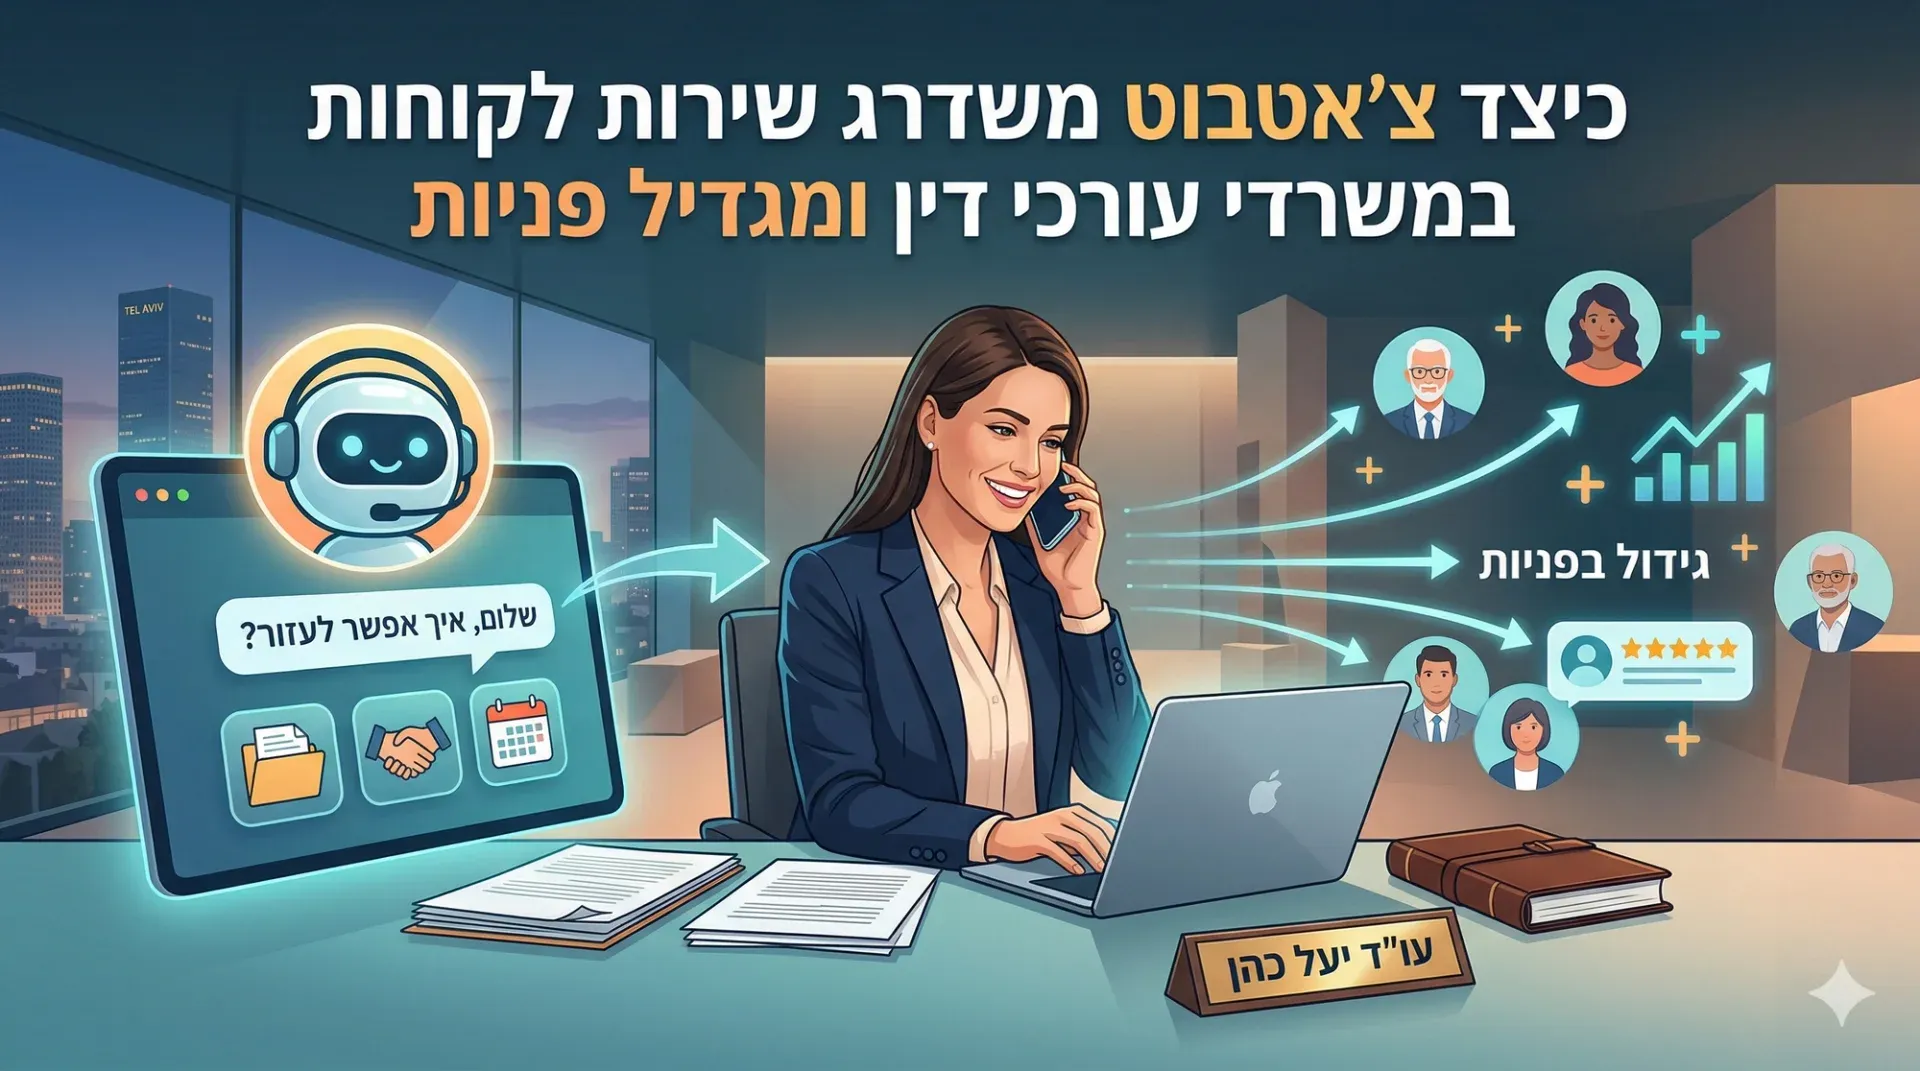
צ׳אטבוטים למשרדי עורכי דין הופכים לכלי חיוני לשיפור שירות הלקוחות, חיסכון בזמן והגדלת כמות הפניות. במאמר זה נסקור כיצד הם עובדים, היתרונות המרכזיים, ואיך להטמיע אותם בצורה נכונה.
n8n היא פלטפורמת אוטומציה פתוחה וגמישה שמתאימה במיוחד לעסקים קטנים ובינוניים בישראל. בפוסט זה נבחן כיצד ניתן לייעל תהליכים עסקיים עם n8n, תוך דוגמאות מעשיות שמראות איך לחסוך זמן ומשאבים.
צ'אטבוט בוואטסאפ יכול לשפר מכירות, שירות לקוחות ואוטומציה. מדריך מלא למערכות, דרכי פעולה וחיבור ל־CRM.
מהירות האתר משפיעה על SEO, חוויית משתמש והמרות. במדריך הזה נסביר למה האתר שלכם חייב להיות מהיר ואיך זה קשור להצלחה העסקית.
n8n מאפשרת לבנות אוטומציות מתקדמות לעסקים. במדריך למתחילים הזה נלמד איך להקים זרימות עבודה, לחבר ל־CRM ולנהל תהליכים ביעילות.
אוטומציה לא רק חוסכת זמן - היא משנה את כל זרימת העבודה בעסק. המדריך הזה מסביר איך עסקים יכולים להרוויח מייעול תהליכים, חיבור ל־CRM ואינטגרציות חכמות.
אוטומציית מיילים יכולה לשפר מכירות, ניהול לידים וחוויית לקוח. חמש אסטרטגיות מוכחות שכל עסק חייב להטמיע.
בניית אתר שממיר מבקרים ללקוחות דורשת יותר מעיצוב יפה. המדריך הזה מסביר איך ליצור חוויית משתמש, SEO ואוטומציות שמובילות להמרה.
צ'אטבוטים משנה את חוויית השירות, משפרים זמינות ואוטומציה - ומחייבים הטמעה מקצועית כדי למנוע טעויות קריטיות.
Next.js או Webflow? השוואה אמיתית בין פיתוח לאו-קוד לאתרים שמטרתם לייצר לידים, סקייל ואינטגרציות.
Zapier, Make או n8n? השוואה מעשית בין מערכות אוטומציה מובילות, כולל יתרונות, חסרונות ואיפה עסקים נופלים ביישום.
חיבור CRM לאוטומציות יכול להזניק את העסק - או לשבור תהליכים קריטיים. מדריך מקיף שמסביר איך עושים את זה נכון, ומה אסור לפספס.
השוואה מעמיקה בין צ'אטבוטים מבוססי AI לצ'אטבוטים מבוססי חוקים - יתרונות, חסרונות, שימושים נפוצים ואיך לבחור את הפתרון הנכון לעסק שלכם.
Headless CMS משנה את הדרך שבה בונים אתרים ואפליקציות. במדריך הזה נבין מה זה, למה זה חשוב, ואילו מערכות מובילות כדאי להכיר.
